
iotap
Verfolgt die Datei- und Netzwerk-I/O eines Prozesses unter macOS und Linux.
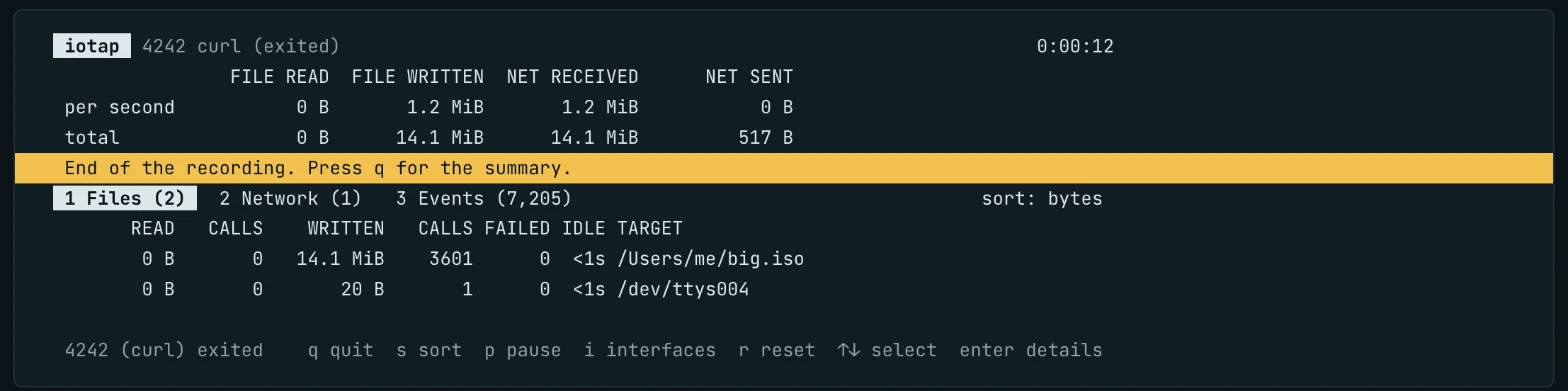
Den Bytes folgen
Wenn ein Build hängt oder ein Prozess die Festplatte füllt, möchte ich wissen, auf welche Datei oder Verbindung die Zeit entfällt. Geben Sie iotap einen Prozessnamen oder eine PID, und Sie sehen Pfade, Endpunkte, Bytes, Latenz und Fehler, während sie auftreten. Wenn Sie den Trace beenden, summiert iotap die Aufrufe je Datei und Endpunkt.
Eine Aufzeichnung auf mehrere Arten lesen
iotap liest Kernel-Ereignisse unter macOS über kdebug und unter Linux über eBPF. Eine Aufzeichnung enthält die Metadaten jedes Aufrufs. Spielen Sie sie auf demselben Betriebssystem erneut ab, um eine Zusammenfassung je Datei zu prüfen, dem Ereignisstrom zu folgen oder das interaktive Dashboard zu öffnen. Die Wiedergabe läuft mit gewöhnlichen Benutzerrechten.
Funktionen
- Trace nach PID oder Name, auf Wunsch einschließlich der Prozesse, die ein verfolgter Prozess startet, mit Filtern für Datei- oder Netzwerkverkehr und für Schnittstellen.
- Ein Ereignisstrom, eine Zusammenfassung je Ziel, JSON Lines für jq oder ein Log oder eine Terminal-Oberfläche mit Dateien, Endpunkten und den letzten 10.000 Ereignissen.
- Einen Trace aufzeichnen und später in jeder dieser Formen abspielen, ohne Root-Rechte.
- Unter macOS der vom Betriebssystem gemessene TCP- und UDP-Verkehr einschließlich Skywalk, getrennt von den Byte-Zählungen der Systemaufrufe.