
iotap
macOSとLinuxで、プロセスのファイルとネットワークのI/Oをトレースします。
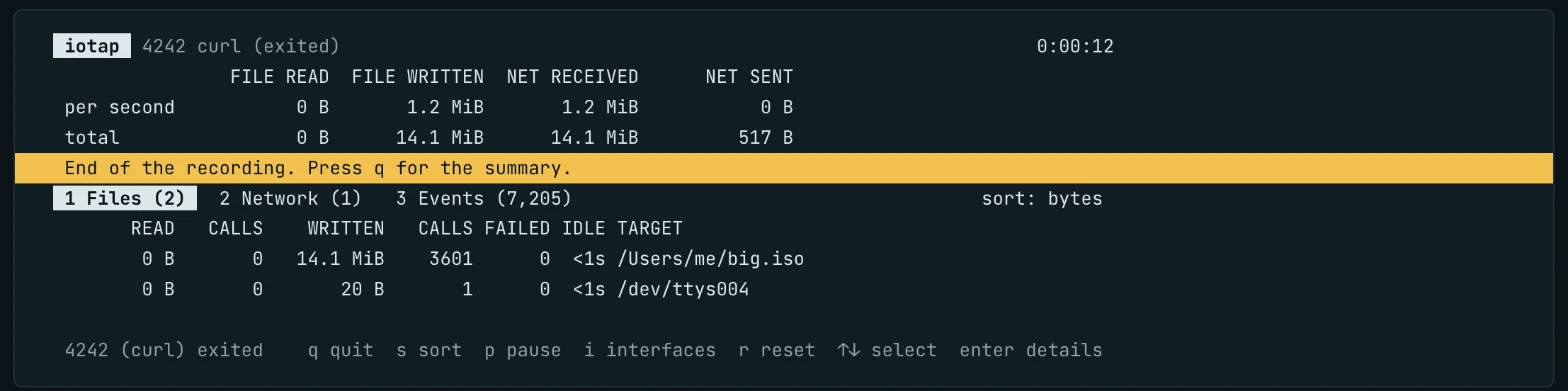
バイトの行方を追う
ビルドが止まったときや、プロセスがディスクを埋めていくとき、どのファイルや接続に時間がかかっているのかを知りたくなります。iotapにプロセス名かPIDを渡すと、パス、エンドポイント、バイト数、レイテンシ、失敗がリアルタイムで表示されます。トレースを止めると、ファイルとエンドポイントごとに呼び出しを集計します。
記録をさまざまな形で読む
iotapは、macOSではkdebug、LinuxではeBPFを通じてカーネルのイベントを読み取ります。記録には各呼び出しのメタデータが保存されます。同じOS上で再生すれば、ファイルごとの集計を調べたり、イベントストリームを追ったり、インタラクティブなダッシュボードを開いたりできます。再生は通常のユーザー権限で実行できます。
主な機能
- PIDまたは名前を指定してトレースし、対象のプロセスが起動したプロセスも追跡します。ファイルとネットワークのトラフィックやインターフェースで絞り込めます。
- イベントストリーム、対象ごとの集計、jqやログ向けのJSON Lines、またはファイル、エンドポイント、直近10,000件のイベントを表示するターミナルUIで出力します。
- トレースを記録しておけば、あとからroot権限なしで、これらのどの形式でも再生できます。
- macOSでは、Skywalkを含むTCPとUDPのトラフィックをOSの計測値で表示し、システムコールのバイト数とは分けて扱います。