
iotap
macOS와 Linux에서 프로세스의 파일과 네트워크 입출력을 추적합니다.
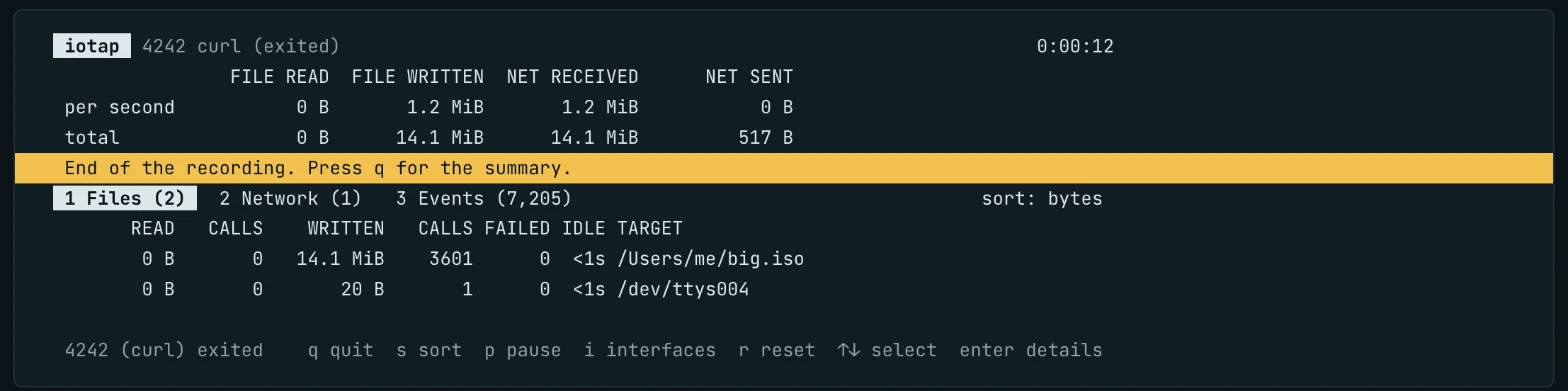
바이트를 따라가기
빌드가 멈추거나 어떤 프로세스가 디스크를 가득 채울 때면, 어느 파일이나 연결에서 시간이 쓰이는지 알고 싶어집니다. iotap에 프로세스 이름이나 PID를 주면 경로, 엔드포인트, 바이트 수, 지연 시간, 실패가 일어나는 대로 보입니다. 추적을 멈추면 파일과 엔드포인트별로 호출을 합산해 줍니다.
기록을 여러 방식으로 읽기
iotap은 macOS에서는 kdebug로, Linux에서는 eBPF로 커널 이벤트를 읽습니다. 기록에는 호출마다의 메타데이터가 담깁니다. 같은 운영체제에서 기록을 다시 재생해 파일별 요약을 살펴보거나, 이벤트 스트림을 따라가거나, 대화형 대시보드를 열 수 있습니다. 재생은 일반 사용자 권한으로 실행됩니다.
기능
- PID나 이름으로 추적하고, 추적 대상이 시작한 프로세스까지 따라가며, 파일·네트워크 트래픽과 인터페이스를 걸러 봅니다.
- 이벤트 스트림, 대상별 요약, jq나 로그에 쓰는 JSON Lines, 그리고 파일과 엔드포인트, 최근 이벤트 10,000건을 보여 주는 터미널 UI.
- 추적을 기록해 두었다가 나중에 위의 어느 형식으로든 root 권한 없이 재생합니다.
- macOS에서는 Skywalk를 포함해 OS가 측정한 TCP와 UDP 트래픽을 시스템 콜의 바이트 수와 따로 집계합니다.